Poradnik dla biznesu
Testy penetracyjne – jak chronić firmę przed cyberatakami?
Testy penetracyjne pomagają wykrywać podatność systemów firmowych na ataki hakerskie. Są praktyczną weryfikacją odporności, a nie tylko listą teoretycznych ryzyk, dlatego warto je realizować w trakcie prowadzenia działalności gospodarczej. Dowiedz się, na czym polegają takie testy, ile kosztują i jak często warto je wykonywać.
SPIS TREŚCI
- Co to są testy penetracyjne?
- Na czym polegają testy penetracyjne?
- Czym różnią się testy penetracyjne od audytu bezpieczeństwa?
- Jak testy penetracyjne chronią firmę przed cyberatakami?
- Ile kosztują testy penetracyjne?
- Jak często wykonywać testy penetracyjne?
- FAQ
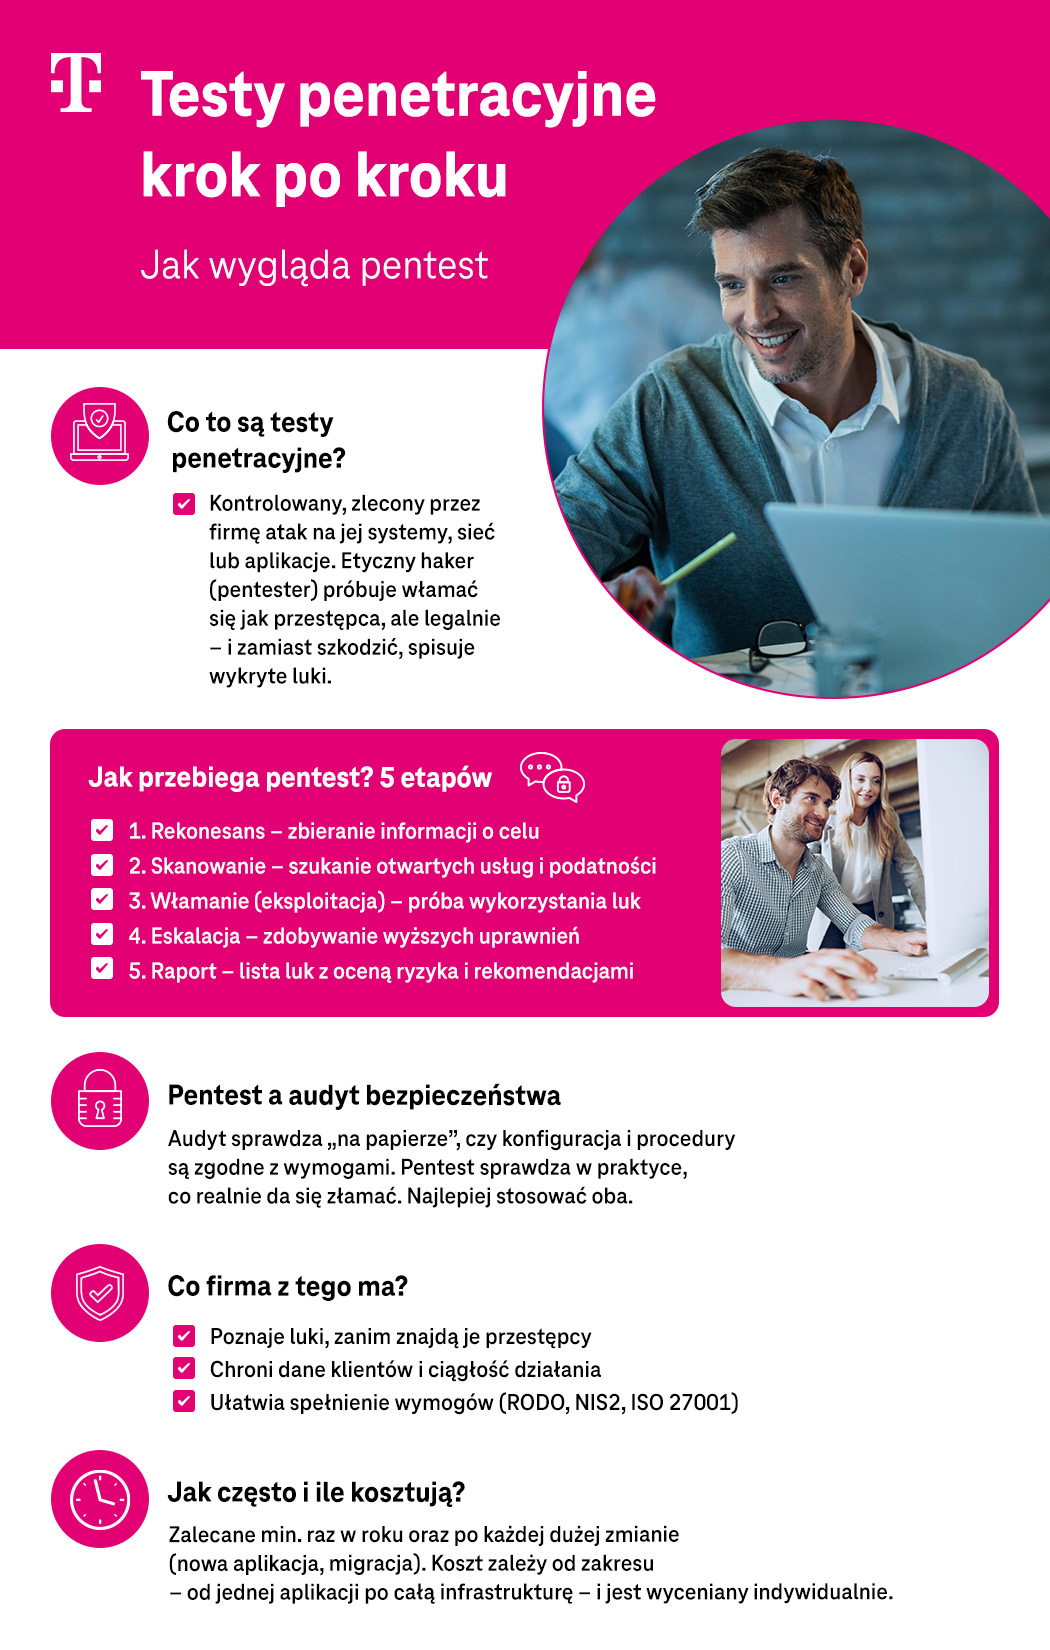
Testy penetracyjne są realizowane przez pentesterów (etycznych hakerów) w celu wykrycia luk bezpieczeństwa w firmie, zanim zostaną one zidentyfikowane przez przestępców. Mogą odbywać się w modelu black/grey/white box (braku/częściowego/pełnego dostępu do systemu) i obejmować zarówno pojedynczą aplikację, jak i całą infrastrukturę. Dzięki nim w firmie można zwiększyć poziom bezpieczeństwa oraz zapewnić ciągłość jej działania i zgodność z przepisami, np. RODO.
Najważniejsze w skrócie
- Testy penetracyjne symulują ataki hakerskie, pozwalając wykryć luki bezpieczeństwa w systemie, sieci czy aplikacji firmowej.
- Mogą odbywać się w modelu black/grey/white box, czyli braku, częściowego lub pełnego dostępu pentestera do systemu firmowego.
- Ich poszczególne etapy to rekonesans, skanowanie, włamanie (eksploitacja), eskalacja i opracowanie raportu.
- Testy penetracyjne sprawdzają w praktyce poziom bezpieczeństwa (a nie, jak audyty, „na papierze”) i mogą pozytywnie wpływać na ciągłość działania firmy oraz zgodność z przepisami, w tym RODO.
- Warto je realizować minimum raz w roku oraz przy każdej większej zmianie w infrastrukturze informatycznej firmy.
Co to są testy penetracyjne?
W skrócie: testy penetracyjne w sposób kontrolowany symulują ataki hakerskie na zasoby firmowe (systemy, aplikacje, usługi internetowe) w celu wykrycia luk bezpieczeństwa. Mogą one odbywać się w modelu braku (black box), częściowego (grey box) lub całkowitego (white box) dostępu pentestera do infrastruktury firmowej.
Testy penetracyjne polegają na kontrolowanym, zleconym przez firmę ataku na jej systemy, sieć czy aplikacje webowe po to, aby wykryć luki bezpieczeństwa. Są realizowane przez pentesterów (etycznych hakerów), którzy próbują włamać się do firmy na wzór przestępców, ale legalnie – zamiast szkodzić, próbują zidentyfikować podatność na cyberataki. Poza firmowymi systemem czy siecią, mogą też objąć usługi internetowe, a nawet urządzenia internetu rzeczy.
Testy penetracyjne mogą odbywać się w ramach podejścia black/grey/white box.
|
Nazwa podejścia
|
Znajomość systemu przez pentestera
|
Cel
|
|
Black box (czarna skrzynka)
|
|
|
|
Grey box (szara skrzynka)
|
|
|
|
White box (biała skrzynka)
|
|
|
Na czym polegają testy penetracyjne?
Odbywają się one według z góry zaplanowanej procedury, która składa się z pięciu etapów.
- Rekonesans – pozyskanie informacji na temat celu potencjalnego ataku.
- Skanowanie – wyszukiwanie luk i podatności bezpieczeństwa.
- Włamanie (eksploitacja) – próba wykorzystania zidentyfikowanych luk i podatności.
- Eskalacja – zdobycie wyższych uprawnień przez pentestera.
- Raport – sformułowanie listy luk z oceną ryzyka i rekomendacjami.
Czym różnią się testy penetracyjne od audytu bezpieczeństwa?
Pentest sprawdza w praktyce, co realnie da się złamać w systemach firmowych, natomiast audyt w teorii, czy konfiguracja systemów i stosowane procedury są zgodne z wymogami. W celu zwiększenia bezpieczeństwa warto korzystać z obu tych rozwiązań.
Jak testy penetracyjne chronią firmę przed cyberatakami?
Przede wszystkim wykrywają realnie istniejące luki bezpieczeństwa, co pozwala lepiej chronić firmę przed hakerami. W ten sposób wspierają ciągłość działania firmy oraz pomagają zapewnić zgodność jej funkcjonowania z przepisami, np. w zakresie ochrony danych klientów (RODO) czy zarządzania ryzykiem w cyberbezpieczeństwie (NIS2).
Ile kosztują testy penetracyjne?
Cena zależy od typu, zakresu i złożoności testów (black/grey/white box), w tym tego, czy mają objąć np. jedną aplikację, czy całą infrastrukturę firmową. Koszt jest ustalany indywidualnie.
Jak często wykonywać testy penetracyjne?
Minimum raz w roku, a także po każdej dużej zmianie, jaka zajdzie w ramach infrastruktury firmowej (wdrożenie nowej aplikacji, migracja danych z innego systemu itp.).
FAQ
1. Co to są testy penetracyjne?
Polegają one na kontrolowanym, symulowanym ataku na systemy firmowe w celu wykrycia luk bezpieczeństwa, zanim zrobią to hakerzy.
2. Na czym polegają testy penetracyjne?
Na przejściu od etapów rekonesansu, skanowania i próby wykorzystania luk, poprzez zdobycie przez pentestera wyższych uprawnień, aż po sformułowanie przez niego raportu z rekomendacjami.
3. Ile kosztują testy penetracyjne?
Koszt zależy od zakresu i typu testu (black/grey/white box, pojedyncza aplikacja vs cała infrastruktura) i jest ustalany indywidualnie.
4. Jak często wykonywać testy penetracyjne?
Cyklicznie, np. raz w roku, oraz po większych zmianach w infrastrukturze firmowej.
5. Czym różnią się testy penetracyjne od audytu bezpieczeństwa?
Pentest to praktyczny atak sprawdzający, co da się złamać, natomiast audyt to teoretyczny przegląd zgodności i konfiguracji bezpieczeństwa w firmie.
6. Jak testy penetracyjne chronią firmę przed cyberatakami?
Ujawniają realne luki i pozwalają je załatać, zanim wykorzysta je prawdziwy przestępca. W ten sposób mogą pozytywnie wpływać na zapewnienie ciągłości działania firmy i zgodności jej funkcjonowania z przepisami, w tym RODO.